





Avrupa’da market saldırıları yayılıyor: Siber saldırıların arkasında kim olabilir?

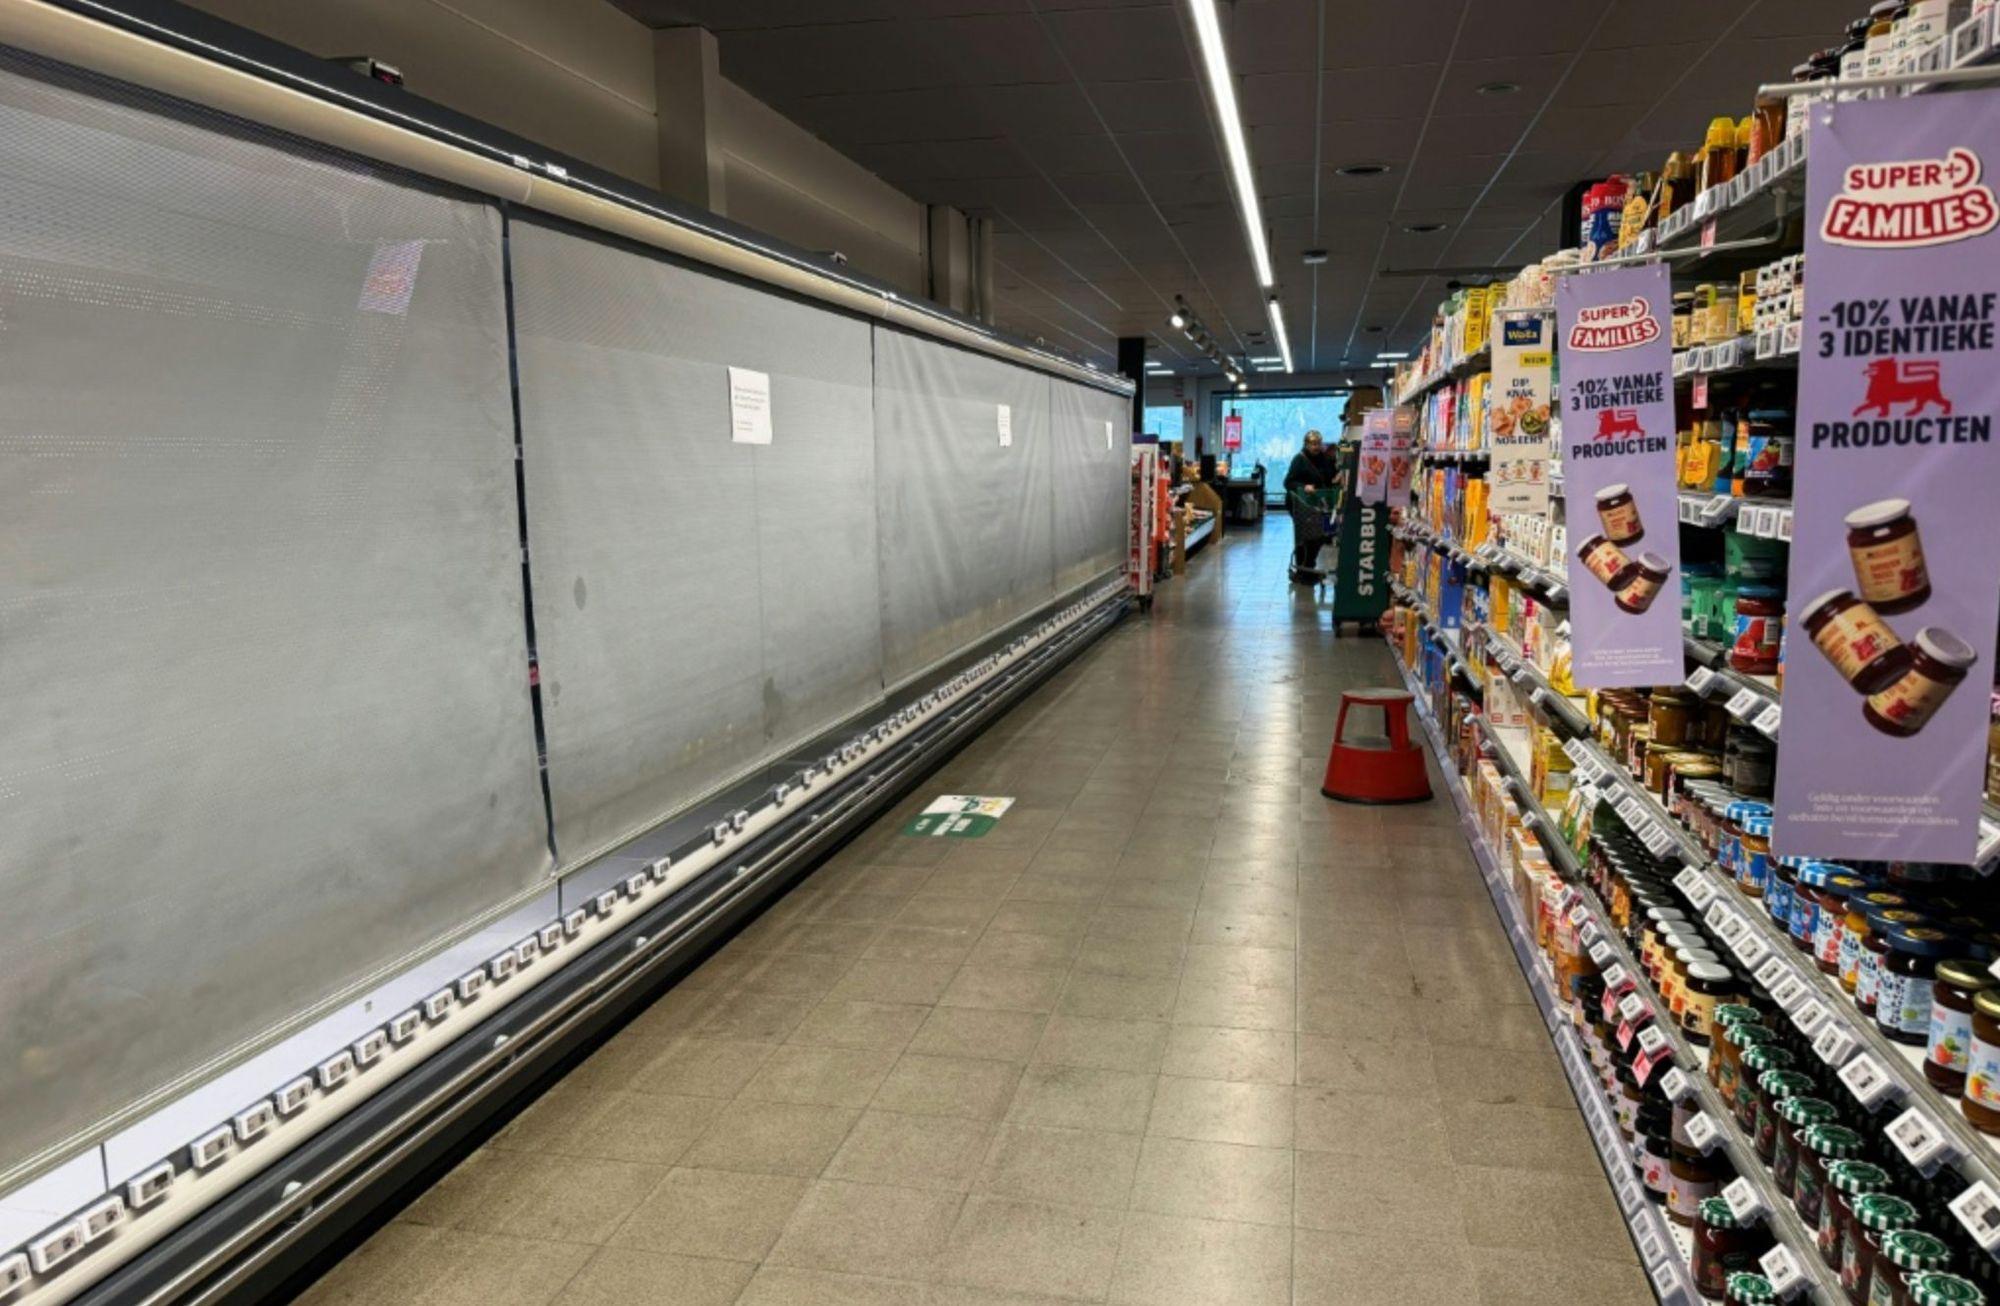
Avrupa’da süpermarketlerin soğutma sistemlerini hedef alan siber saldırılar yayılıyor. Almanya, Romanya ve Birleşik Krallık’ta da olayların bildirilmesiyle etkilenen ülke sayısı en az 11’e ulaştı. İtalya hükümeti istihbarat ve siber güvenlik yetkilileriyle acil toplantı düzenlerken Belçika’da federal savcılık soruşturma başlattı. Avrupa Birliği ise ülkeler arasında ortak müdahaleyi koordine etmek için harekete geçti.
Saldırıların mağazalardaki sonucu, gece boyunca ısınan dolaplar ve satıştan çekilen ürünler oldu. Sicilya’da Coop marketlerini işleten grubun yöneticisi Giuseppe Spadaro, 300 mağazalarından dördünün etkilendiğini ve binlerce avroluk zarar oluştuğunu söyledi. Corriere della Sera gazetesine konuşan Spadaro, “Her şeyi atmak zorunda kaldık. Raflar boş” dedi.
Bir aydan kısa sürede ikinci saldırı dalgası
Son olaylar, Ekim ayında Fransa’da yaklaşık 700 marketi etkileyen saldırıların ardından geldi. 2 Kasım gecesi Belçika, İsveç, İrlanda ve diğer Avrupa ülkelerindeki işletmeler, soğutucularının sıcaklıklarının yükseldiğini bildirdi. İsveç’in Sjöbo kentindeki bir ICA marketi, dolaplarının sıcaklık ayarlarının 50 dereceye çıkarıldığını açıkladı.
AFP’nin 3 Kasım tarihli haberine göre Almanya’da dört, Romanya’da altı mağaza etkilendi. Birleşik Krallık’ta ise saldırılar marketlerin ötesine geçerek gıda tedarikçilerine ulaştı. Bağımsız Et Tedarikçileri Birliği, üç üyesinin soğutma sistemlerinde sorun yaşadığını bildirdi. Birlik, müdahaleler sayesinde bu işletmelerde et kaybı olmadığını açıkladı.
Birleşik Krallık Ulusal Siber Güvenlik Merkezi’nin (NCSC) başkanı Richard Horne, ülke genelindeki etkinin sınırlı kaldığını, ancak hedef alınan işletmeler ve çalışanları açısından sonuçların ağır olabileceğini belirtti.
Soğutucuların kontrolü nasıl ele geçirildi?
Büyük mağazalarda soğutucuların sıcaklıkları ve buz çözme programları, merkezî kontrol sistemleri üzerinden yönetiliyor. Teknik servisler bu sistemlere internetten bağlanarak cihazları izleyebiliyor ve bazı arızalara mağazaya gitmeden müdahale edebiliyor. Saldırganlar da bu uzaktan erişim imkanını kullanarak çalışma ayarlarını değiştiriyor.
Romanya’nın Ulusal Siber Güvenlik Müdürlüğü (DNSC), gözlenen yöntemlerden birinin buz çözme döngülerini izinsiz çalıştırmak olduğunu açıkladı. Normalde kısa süreli devreye giren bu işlemin uzatılması, soğutmayı kesintiye uğratabiliyor. Sisteme erişen kişiler, sıcaklık hedeflerini ve alarm ayarlarını da değiştirebiliyor.
Fransa’nın siber olaylara müdahale merkezi CERT-FR; Danfoss, Copeland ve Dixell’in bazı uzaktan yönetim sistemlerinin saldırılardan etkilendiğini duyurdu. Kurumun uyarısı, bu cihazların yönetim ekranlarının doğrudan internete açık bırakılmasına odaklanıyor. İşletmelerden uzaktan erişimi korumalı ağlarla sınırlandırmaları, yazılımları güncellemeleri ve varsayılan parolaları değiştirmeleri isteniyor.
Rusya yanlısı gruplar neden gündemde?
Siber güvenlik şirketi SentinelOne’ın araştırmacılarından Tom Hegel, Rusya yanlısı grupları araştırılması gereken olası failler arasında görüyor. Bu değerlendirmesini, söz konusu grupların daha önce günlük hayatı etkileyen endüstriyel sistemlere saldırmış olmasına dayandırıyor. Ancak Hegel’in yayımladığı analiz, mevcut bulguların Avrupa’daki son olayların sorumlusunu belirlemeye yetmediğini de vurguluyor.
Bir adım geriden: ABD Adalet Bakanlığı, Kasım 2024’te Los Angeles’taki bir et işleme tesisinde ürünlerin bozulmasına ve amonyak sızıntısına yol açan saldırıdan Cyber Army of Russia Reborn (CARR) grubunu sorumlu tutmuştu. Bakanlığın Aralık 2025’te açıkladığı iddianamede, grubun Rus askerî istihbaratı GRU tarafından kurulduğu, finanse edildiği ve yönlendirildiği ileri sürülüyordu.
Hegel’e göre böyle bir saldırının sonuçları yalnızca ekonomik zararla sınırlı olmayabilir. Günlük ihtiyaçların karşılandığı işletmelerin çalışmasını bozmak, kamuoyunda temel hizmetlerin güvenliğine ilişkin kaygı yaratabilir. Bununla birlikte aynı cihazların benzer yöntemlerle hedef alınması, olayların tek bir grup tarafından yönetildiğini kanıtlamıyor; erişimi kolay sistemler farklı saldırganların da hedefi olabiliyor.
Romanya devlet bağlantısından şüphelenmiyor
Romanya’dan gelen değerlendirme ise farklı. DNSC Başkanı Dan Cîmpean, AFP’ye yaptığı açıklamada saldırıları “yarı amatörce” olarak nitelendirdi ve bir devlet aktöründen şüphelenmediklerini söyledi. Ülkede altı mağazanın soğutma sistemlerinin etkilendiğini, başka altyapılara erişilmediğini belirtti.
Şimdiye kadar kamuoyuna yansıyan bir fidye talebi veya müşteri verisi hırsızlığı olmadı. Bu durum saldırganların amacını açık bırakıyor: İşletmelere zarar vermek isteyen bağımsız kişiler, siyasi amaçlarla hareket eden gruplar ve devlet bağlantılı aktörler, araştırmacıların değerlendirdiği ihtimaller arasında.
Failin belirlenmesi için cihazlara kimlerin, hangi bağlantılar ve hesaplar üzerinden eriştiğini gösteren kayıtlar önem taşıyor. Hegel, ortak bir cihaz modeli veya benzer sıcaklık değişiklikleri yerine, saldırıları belirli bir operatöre bağlayabilecek erişim kayıtları ve doğrulanabilir teknik bulgular gerektiğini belirtiyor.
Uyarılar saldırılardan önce yapılmıştı
Belçika Siber Güvenlik Merkezi, Fransa’daki olayların ardından 13 Ekim’de benzer sistemleri kullanan işletmeleri uyarmıştı. Kurumun sözcüsü Michele Rignanese, The Brussels Times’a yaptığı açıklamada bu uyarıların zararı sınırladığını söyledi. Bazı işletmeler, önceden aldıkları tedbirler sayesinde son saldırı dalgasından etkilenmediklerini kuruma bildirdi.
İtalya hükümeti de etkilenen işletmelerin eski güvenlik sistemleri kullandığını ve ülkedeki etkinin sınırlı kaldığını açıkladı. Avrupa Komisyonu Sözcüsü Thomas Regnier, olayların birbirinden kopuk vakalar olarak ele alınamayacağını belirterek AB kurumlarının ulusal makamlarla çalıştığını duyurdu.
Avrupa Komisyonu şimdi perakendecilerin yedek sistemlerini ve benzer olaylarda uygulayacakları planları inceliyor. İşletmeler açısından öncelik, soğutma sistemlerini yeniden çalıştırırken aynı erişim yolunun tekrar kullanılmasını önlemek. CERT-FR’nin uyarısına göre cihazı fabrika ayarlarına döndürmek, internete açık ve güvenlik güncellemesi almayan bir sistemi tek başına korumuyor.


Kaydet

Okuma listesine ekle
Paylaş
YAZARLAR

Canlı Gündem
Anbean ekonomi, iş dünyası, teknoloji, politika ve kültür-sanat gündeminin en önemli maddeleri. Kısa, yalın, öz bir şekilde.