Güvenlik ile mahremiyet arasında bir gri alan: Tea uygulamasında neler oluyor?


 Quando
Her salı ve cuma girişimcilik ve teknoloji ekosistemlerinden öne çıkan gelişmeler, paradigma değişimleri, inovasyon trendleri ve dijital dönüşüm e-posta kutunda.
Kadınların erkeklerle yaşadıkları flört deneyimlerini değerlendirerek paylaşmalarına olanak tanıyan Tea Dating Advice uygulaması, yakın zamanda uygulama mağazalarında üst sıralara yükselerek hızla popülarite kazandı. Toksik ilişkilerden korunmak için bir tür “güvenlik ağı” olarak lanse edilen uygulama, yaşadığı bir siber saldırı sonrası kullanıcılarının kişisel verilerinin ele geçirilmesi nedeniyle vaadinin tam zıttı bir deneyime yol açtı. Yaşanan siber saldırı olayı, kamusal ifşa ile mahremiyet arasındaki gri alanı da yeniden gündeme taşıdı.
Ayrıntılar: Kısaca “Tea” olarak anılan ABD merkezli uygulama, kadınların flört ederken kendilerini korumasına yardımcı olacak bir kaynak olarak 2023 yılında yazılım mühendisi Sean Cook tarafından kullanıma sunuldu. Cook, annesinin “korkunç” çevrimiçi flört deneyimine tanık olduktan sonra uygulamayı geliştirmeye karar verdi. Cook’un açıklamasına göre annesi, farkında olmadan sabıka kaydı olan ve bir başkasını taklit eden kişilerle flört etmişti.
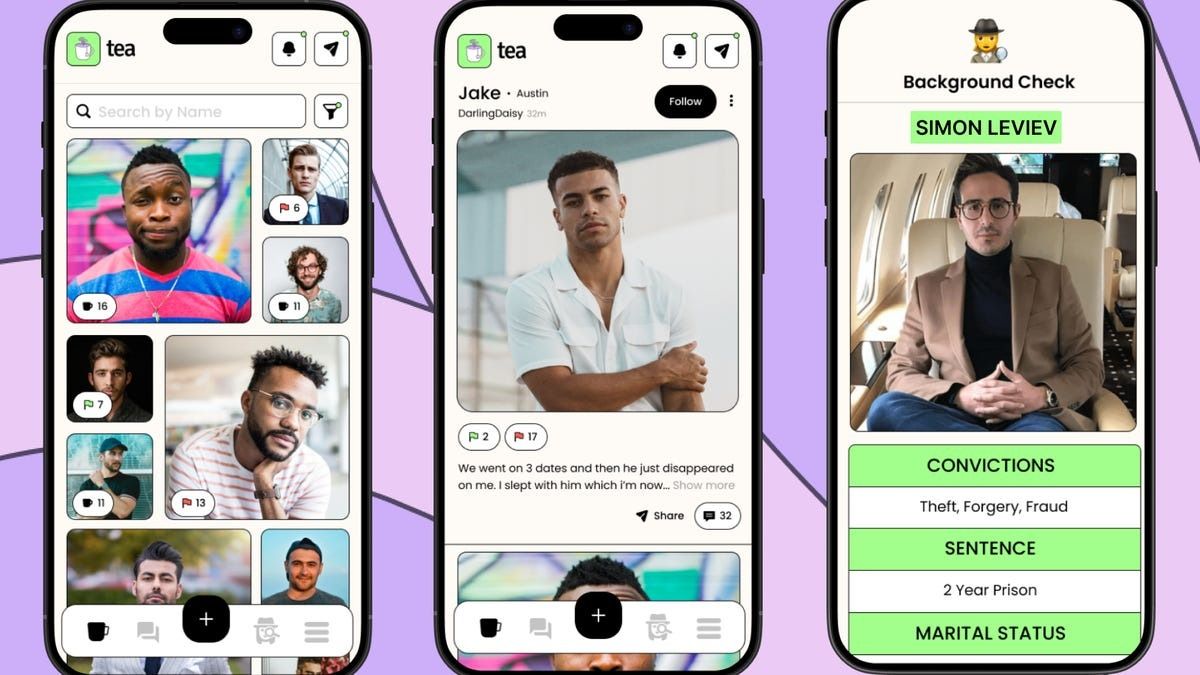
Uygulama, kadınların flört ettikleri erkekler hakkında bilgi paylaşmalarına, flörtlerinin fotoğraflarını yüklemelerine ve flört ettikleri erkekleri adlarıyla aratarak daha önce platformda onunla ilgili paylaşılmış bilgilere göz atmalarına olanak tanıyor. Kullanıcılar, platformda erkekleri “kırmızı bayrak” veya “yeşil bayrak”larla tanımlayan yorumlar bırakabiliyor.
Ek olarak: Tea’de kullanıcılar, flört ettikleri erkeklerin geçmişlerini kontrol edebiliyor, sabıka kayıtlarını tarayabiliyor ve bir başkası gibi davranıp davranmadıklarını anlamak için görsel arama yapabiliyor. Platform, kadınların Tinder ve Bumble gibi flört uygulamalarında tanışabilecekleri erkekler hakkında anonim şekilde bilgi edinmesini de mümkün kılıyor. Bu sayede flört edilen erkeğin evli, ilişkide, suçlu veya iddia ettiği kişi olup olmadığı anlaşılabiliyor.
- Kullanıcıların kadın olduklarını kanıtlayarak Tea’ye kaydolmak için uygulamaya bir selfie yüklemesi gerekiyor. Tea, selfie’leri kayıt sürecinden hemen sonra sildiğini iddia ediyor. Platform, kayıt sırasında kullanıcıdan fotoğraflı bir kimlik kartı, konum ve doğum tarihi bilgisi de talep ediyor.
- 2023 yılından bu yana uygulama, kullanıcıların kimlik kartlarını yükleyerek doğrulama işlemi yapmasını zorunlu tutmuyor.
- Kaydı kabul edilen tüm kullanıcılar, platformu seçtikleri bir kullanıcı adıyla kullanıyor ve kullanıcıların diğer kişisel bilgileri anonim tutuluyor.
- Tea ayrıca, uygulamadan ekran görüntüsü alınmasına da izin vermiyor.
Uygulama, kârının %10’unu ABD’de Ulusal Aile İçi Şiddet Yardım Hattı’na bağışlıyor.
Rakamlar: 2023 yılında kullanıma sunulan uygulama, geçen hafta hızlı bir popülarite yakalayarak kısa bir süreliğine ABD’deki App Store’da ilk sıraya yükseldi. Google Play Store’da da benzer bir yükseliş yaşayan uygulamanın indirilme sayısı, 17-23 Temmuz tarihleri arasında bir önceki haftaya göre %525 arttı.
- Eşzamanlı olarak Tea, bir Instagram paylaşımında 4 milyon kullanıcıya ulaştığını açıkladı.
Ani popülarite siber saldırıyla sonuçlandı
Fakat ani popülarite, Tea’yi siber korsanların da hedefi hâline getirdi. Uygulama, geçen hafta kullanıcı verilerinin saklandığı eski bir veri deposunda veri ihlali yaşandığını açıkladı. Yaşanan veri ihlali sonucu, platformdaki 72 bin görsele yetkisiz erişim sağlandı. Bunların 13 binini platforma kaydolmak için çekilen selfie ve kimlik belgesi görsellerinin oluşturduğu bildirildi.
- Kalan 59 bin görselin iki yıldan uzun bir süre öncesine ait gönderileri, yorumları ve direkt mesajları (DM) içerdiği belirtildi.
Açıklamalar: Tea, ele geçirilen verilerin 2024’ün Şubat ayından önce platforma kaydolan kullanıcılara ait olduğunu belirtti. Hızlı hareket ettiğine ve üçüncü taraf siber güvenlik uzmanlarıyla çalışmaya başladığına işaret eden Tea, diğer kullanıcı verilerinin sızdırıldığına dair hiçbir kanıt olmadığını dile getirdi. Sistemlerini güvence altına almak için gece gündüz çalıştığını ifade eden platform, ihlale konu olan fotoğrafların Tea’deki gönderilerle hiçbir şekilde ilişkilendirilemeyeceğinin de altını çizdi.
Tea’nin gizlilik politikası, kayıt için istenen selfie’lerin kullanıcı doğrulamasından hemen sonra silindiğine işaret ediyordu. Fakat veri ihlali, bu selfie'lerin platformun veritabanında tutulmaya devam ettiğini ortaya koydu.
Dahası: Veri ihlali sırasında ele geçirilen görseller, aynı gün internette dolaşmaya başladı. Kimliği belirlenemeyen bir kullanıcı, fotoğraflardan oluşan veritabanını “4chan” adlı bir forumda paylaştı.
Bazı kullanıcılar, Google Haritalar’da ele geçirilen veriler üzerinden görüntülerin konumlarla eşleştirildiği bir haritanın dolaşıma sokulduğunu iddia etti. Ancak bu tip bir haritanın dolaşımda olduğuna ilişkin henüz net bir kanıt elde edilemedi.
Öte yandan: Bu hafta 404 Media, platformda ikinci bir veri ihlali yaşandığını ve bu ihlal sırasında platformdaki 1,1 milyon DM’e yetkisiz erişim sağlandığını tespit etti. Erişilen DM’lerin, 2023 yılı başlarından geçen haftaya kadar olan süreci kapsadığı ve telefon numarası, aldatma tartışmaları ve kürtaj deneyimi gibi oldukça hassas kişisel bilgileri içerdiği bildirildi.
Tea, önlem amaçlı DM sistemini devre dışı bıraktı.
Siber saldırı mahremiyet tartışmalarını gündeme taşıdı
Tea uygulamasına yönelik siber saldırı, kamusal ifşa ve meşru müdafaa ile mahremiyet arasındaki gri alana ilişkin tartışmaları da yeniden gündeme taşıdı. Kimisi, uygulamayı kadınları tehlike arz eden ilişkiler ve erkeklere karşı uyarmanın faydalı bir yolu olarak nitelendirirken bir kesim, bunu erkeklerin mahremiyetini ihlal eden ve kamusal ifşaya neden olan bir yöntem olarak yorumladı.
Olay ayrıca, kadınların şiddet eğilimli erkeklerden kendilerini korumalarına yardımcı olan Tea benzeri uygulamaların platformda paylaşılanlardan ne derece sorumlu tutulacağına dair tartışmaların da yeniden gündeme gelmesine yol açtı.
Geniş açı: 1996 yılında ABD Kongresi, web sitelerinin kullanıcılar tarafından paylaşılan içeriklerden doğan sorumluluktan muaf tutulmasını sağlayan bir yasayı onayladı. Bu nedenle asılsız veya onur kırıcı içeriklerden yalnızca kullanıcıların sorumlu tutulabileceği belirtildi.
- Bu yılın Mayıs ayında ABD’li bir yargıç, “Aynı adamla mı çıkıyoruz?” başlıklı Facebook grubunda kadınlar tarafından eleştirilen bir kişinin mahremiyetinin ihlal edildiği iddiasıyla açtığı davanın reddine karar verdi.
Perspektif: Uygulama, sorumluluğu ne boyutta olursa olsun etik bir tartışma başlatmış oldu. Bu tartışmalar, kullanıcıların dijital güvenlikten mahremiyetin sınırlarına, kamusal ifşadan toplumsal cinsiyet eşitliğine kadar uzanan oldukça katmanlı bir alanı yeniden düşünmesine neden oluyor. Tea’deki veri ihlali vakası ise dijital platformların niyeti ve gerçek etkisi arasındaki farkı yeniden görünür hâle getiriyor. Güvenlik ve mahremiyet arasındaki gri alanın sınırlarının nasıl çizileceği ise hâlâ belirsizliğini koruyor.


Kaydet

Okuma listesine ekle
Paylaş
QuandoHer salı ve cuma girişimcilik ve teknoloji ekosistemlerinden öne çıkan gelişmeler, paradigma değişimleri, inovasyon trendleri ve dijital dönüşüm e-posta kutunda.
İLGİLİ BAŞLIKLAR
YAZARLAR

Doğa Yurduneri
İş Dünyası ve Teknoloji Editörü
Quando
Her salı ve cuma girişimcilik ve teknoloji ekosistemlerinden öne çıkan gelişmeler, paradigma değişimleri, inovasyon trendleri ve dijital dönüşüm e-posta kutunda.
İLGİLİ OKUMALAR
Türkiye'nin başkanlığını ve ev sahipliğini üstlendiği iklim konferansı COP31, 9 Kasım Pazartesi günü Antalya'da başladı. Zirve, teknoloji ve girişim ekosisteminde iklim krizi için geliştirilen çözümleri de yeniden gündeme taşıdı.
ABD ara seçimleri, Donald Trump yönetiminin teknoloji sektörüne yönelik politikalarının geleceği açısından yeni bir dönüm noktasına işaret etti. Hem Temsilciler Meclisi'nde hem de Senato'da daha fazla sandalye kazanan Demokratların ABD Kongresi’nin her iki yasama kanadında da çoğunluğu elde etmesi, son iki yılda izlenen politikaların yeniden tartışmaya açılabileceğini gösterdi.
Çocukların sosyal medyada korunması üzerine yapılan tartışmalar, kaç yaşında hesap açabilecekleri sorusunun ötesine geçiyor. Türkiye’de 15 yaşını doldurmamış çocuklara sosyal medya kısıtlaması getiren yasa, 1 Kasım itibarıyla yürürlüğe girdi; ancak e-Devlet üzerinden henüz somut bir işlem mekanizması başlatılmış değil. Uzmanlara göre teknik altyapıdaki bu belirsizliğin ve salt yaş sınırının ötesine geçilmesi ve çocukları dijital dünyanın içinde güçlendirecek bir eğitim ve platform sorumluluğu modeli benimsenmesi gerekiyor.
Martı ve Tripy Mobility gibi yerli şirketlerin yakın tarihli duyuruları, robotaksilerin beklenenden çok daha önce Türkiye yollarında kullanıma sunulabileceğine işaret ediyor. Bu duyurular oldukça kritik bir soruyu da gündeme taşıyor: Regülasyonlar derhal hazır hâle getirilse dahi bu kadar karmaşık kent koşullarında robotaksileri faaliyete sokmak mümkün mü? Boğaziçi Üniversitesi’nden Prof. Dr. Ilgın Yaşar ve güncel olarak bir otomobil firmasında görev alan Kontrol ve Otomasyon Mühendisi Berk Üke, bu soruyu Aposto okurları için yanıtladı.
Silikon Vadisi’ni bir dönem sallayan Theranos skandalı, yakın zamanda yeniden teknoloji, medya ve iş dünyasının merkezine yerleşti. Girişimin kurucusu Elizabeth Holmes, 11 yıl hapis cezasına çarptırılmasının ardından bu kez dünyayı sallayan bir belgeselin ana konusu oldu. Üstelik kendi talebiyle…