Vaka: Yemeksepeti


Uzaktan çalışmaya geçişte İK süreçlerini dijitalleştirin: Kolay İK İlk adımı teknoloji şirketleri attı; Twitter, Facebook, Microsoft, Salesforce, Spotify ve daha niceleri pandemiden sonrası için de uzaktan çalışmayı opsiyonlarından biri haline getirdi. Sonraki adım diğer endüstrideki kurumsal şirketlerden geldi. Uzaktan çalışmanın yaygınlaşması, maliyet paylaşımlarının, masraf bölüşümlerinin ya da çalışan verimliliğinin birer tartışma başlığı haline dönüşmesini beraberinde getirdi. Çalışanların ve işverenlerin haklarını ve yükümlülüklerini belirlemek için Türkiye’de de yeni bir yönetmelik yayımlandı. Uzaktan çalışmaya geçen iş yerleri için yayımlanan yeni yönetmelikle belirlenen yükümlülükleri blogunda özetleyen Kolay İK, insan kaynakları süreçlerinin dijitalleşmesini ve uzaktan çalışmaya geçişi kolaylaştıracak çözümler sunuyor. İK süreçlerini uzaktan yönetmek: Kolay İK'nın aktardığına göre uzaktan çalışmaya geçiş sürecinde iş sözleşmelerinin işçi ve işveren arasında yazılı olarak yapılması gerekiyor. İşin tanımının, yapılma şeklinin, süresi ve yerinin, ücret ve ödeme süreçlerine dair hususların, işveren tarafından sağlanan iş araçlarının ve bunların korunmasına ilişkin yükümlülüklerin yer alması gereken sözleşmelerde çalışma saatlerinin ve süresinin de kesin olarak belirtilmesi gerekiyor. İletişim yöntemi ve çalışma mekânının da belirtilmesi gereken sözleşmeye göre masa, sandalye gibi iş araçlarının işveren tarafından karşılanması gerekiyor. Çalışma mekânının belirlenmesiyle ortaya çıkan internet, yemek, elektrik, ısınma gibi maliyetlerin karşılanması da uzaktan çalışan ve işveren arasında yazılı olarak belirleniyor. Şirket verilerinin korunması konusundaki tedbirlerin de uzaktan çalışana aktarılması gerektiğini öngören sözleşmede yapılan işin niteliği dikkate alınarak çalışanın iş sağlığı ve güvenliği önlemleri doğrultusunda bilgilendirilmesi öneriliyor. Peki tüm bu süreçleri kolaylaştırmanın bir yolu var mı? Kolay İK: Personel, performans, vardiya ve bordro gibi İK süreçlerini dijitalleştirerek, personel çözümleriyle uzaktan çalışmaya geçiş yapmayı düşünen şirketlerin işlerini kolaylaştırıyor. Çalışanlara ait zimmetleri, özlük dosyalarını, izin ve mesaileri, harcamaları ve eğitimleri tek bir yazılımla kolayca yönetmenizi sağlayan Kolay İK, uzaktan çalışmaya geçişi çevrimiçi, erişilebilir ve güvenli kılıyor. Çalışanlara ait özlük belgelerine ise bilgisayar, tablet ya da telefon uygulamalarıyla her yerden erişmek mümkün. İzin ve mesai yönetimini ise çevrimiçi hale getiriyor ve tüm izin ve mesaileri dinamik olarak raporlamaya olanak tanıyor. Kolay İK’nın insan kaynağı yönetim süreçlerinde akla gelebilecek her başlık için sunduğu çözümleri yakından incelemek ve Kolay İK’yı kurulum gerektirmeden, demo hesabınızı oluşturarak ücretsiz denemek için bu bağlantıyı ziyaret edebilirsiniz.
Daha fazlasını öğren →
 Pareto
İş dünyasından içgörü, sektör analizleri ve gelecek öngörüleri her pazartesi ve perşembe e-posta kutunuzda.
Neler oldu?
27 Mart'ta çevrim içi yemek siparişi uygulaması Yemeksepeti, kullanıcılarına "Veri Güvenliğiniz Hakkında Önemli Bilgilendirme" başlıklı bir e-posta gönderdi. E-postada, Yemeksepeti kullanıcı veri tabanının 25 Mart'ta kimliği tespit edilemeyen siber korsan ya da korsanlar tarafından bir saldırıya uğradığı ve Yemeksepeti kullanıcılarının hesap bilgilerinin bir kısmının korsanlar tarafından ele geçirildiği yazılıydı. Aynı saatlerde şirketin sosyal medya hesaplarından da siber saldırıya dair resmî açıklama yapıldı. Söz konusu sızıntı kapsamında ad-soyad, doğum tarihi, telefon numaraları, e-posta adresleri ve açık olarak görülemeyen SHA-256 algoritması ile maskelenmiş giriş şifrelerinin çalındığı belirtiliyor.
Neden Önemli?
Yaşanan siber saldırının ardından şirket, Kişisel Verileri Koruma Kurulu (KVKK), Ulusal Siber Olaylara Müdahale Merkezi (USOM) ve İstanbul Cumhuriyet Başsavcılığına bilgi verdi. Bunun üzerine KVVK ve BTK, kişisel verilerin ele geçirilmesinde Yemeksepeti'nin bir ihmali olup olmadığını belirlemek için bir inceleme başlattı. Saldırıyı gerçekleştirenlerin kimlikleri henüz tespit edilemezken yapılan araştırmalar sonucu toplam 21 milyon 504 bin 83 kullanıcının ihlalden etkilendiği tespit edildi. Şirketten yapılan açıklamada kredi kartı bilgilerinin MasterCard altyapısında korumalı olarak saklandığının ve Yemeksepeti giriş şifrelerinin de şirketin veri tabanlarında SHA-256 kriptografik algoritmasi ile maskelenmiş olarak tutulduğu belirtiliyor. Fakat uzmanlar, SHA-256 ile şifrelenmiş parolaları çözmenin zor ama imkansız olmadığını söylüyor. Dark web’de SHA-256 algoritmasındaki şifreleri kırmak için kaba kuvvet olarak adlandırılan deneme yanılma yöntemlerinde kullanılmak üzere milyarlarca şifrenin olduğu bir arşiv bulunuyor. Bu arşivler sayesinde birçok güçsüz parolaya ve e-posta adresi şifresine erişim mümkün. Öte yandan, hâlihazırda ele geçirilen verilerin hedefli oltalama saldırılarında kullanılması durumunda kullanıcıların çeşitli dolandırıcılık faaliyetlerine maruz kalması kaçınılmaz görünüyor.
Neler Olacak?
Hâlihazırda KVKK ve BTK tarafından başlatılan inceleme çok yönlü olarak devam ediyor; ancak ilk bulgular Yemeksepeti'ne ait bir web uygulamasına ilk olarak 18 Mart'ta erişildiğini, kamuoyunun ise dokuz gün sonunda haberdar edildiğini gösteriyor. Her ne kadar çalınan veriler arasında finansal bilgilerin olmadığı belirtilse de kullanıcıların mağduriyetlerinin önüne geçmek adına kredi kartlarıyla ilgili şüpheli bir durum olup olmadığı da araştırılıyor. Sabah gazetesinin iddialarına göre, Yemeksepeti'ne mevzuattaki en üst limitte bir ceza kesilecek. Dolayısıyla Yemeksepeti, KVKK’nın veri güvenliğine ilişkin yükümlülüğüne aykırılıktan 2 milyon lira, BTK’nın şart koştuğu siber güvenlikle ilgili tedbirleri almaması nedeniyle ise 1 milyon lira cezaya çarptırılacak.


Kaydet

Okuma listesine ekle
Paylaş
Paretoİş dünyasından içgörü, sektör analizleri ve gelecek öngörüleri her pazartesi ve perşembe e-posta kutunuzda.
İLGİLİ BAŞLIKLAR
NEREDE YAYIMLANDI?
12 Nisan Pazartesi sabahından herkese merhaba. Bu hafta gündemimizde Yemeksepeti, Facebook, LinkedIn ve Clubhouse'da yaşanan veri sızıntıları, şirketlerin siber güvenlik yatırımları ve Archegos Capital'in çöküşü var.
12 Nis 2021

YAZARLAR

Nurefşan Kutlu
Business Editor
Pareto
İş dünyasından içgörü, sektör analizleri ve gelecek öngörüleri her pazartesi ve perşembe e-posta kutunuzda.
İLGİLİ OKUMALAR
Avrupa’dan Japonya’ya birçok ülke, artan güvenlik kaygılarıyla birlikte savunma bütçelerini büyütüyor; bu harcamaların teknoloji, istihdam ve sanayi üzerinden ekonomiye de ivme kazandırması bekleniyor. Peki silahlanma, durgun ekonomiler için gerçekten bir büyüme motoruna dönüşebilir mi?
Giriş seviye pozisyonlarda işe alımlar, dünya genelinde hızla yavaşlıyor. Genç işsizliğindeki bu artış, özellikle beyaz yakalı işlerde büyük oranda yapay zekaya atfediliyor. Fakat yakın tarihli araştırmalar, yeni mezunların yaşadığı istihdam sıkıntısının asıl sorumlusunun uzaktan çalışma olabileceğine işaret ediyor.
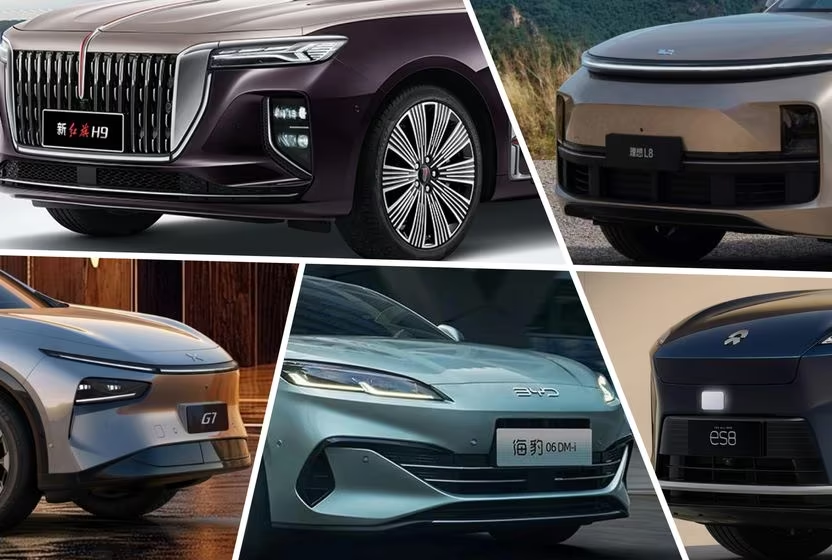
Çin merkezli markaların peş peşe Türkiye pazarına girişi ve önemli bir satış başarısı elde etmesi, Türkiye’deki yöneticileri biraz rahatsız etmişti. Bunun üzerine Türk lobisinin de yönlendirmeleriyle vergiler, ithalat düzenlemeleri ve servis şartları üzerinden bu markaların önüne ciddi bir duvar örüldü. Ağustos ayına ilişkin pazar verileri ise bu “Çin işkencesi”nin sonuç verdiğini ortaya koydu.
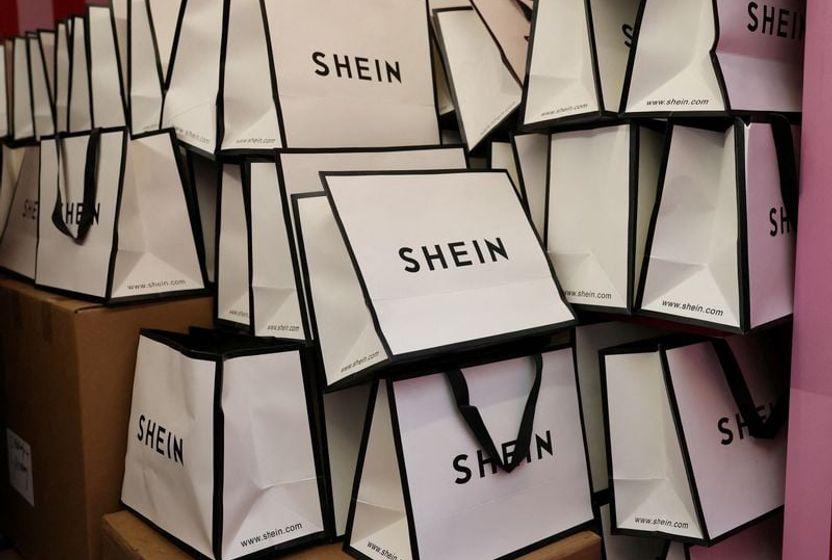
Shein, Londra ve New York’taki halka arz girişimlerinin başarısızlıkla sonuçlanmasının ardından bu hafta nihayet Hong Kong borsasında halka açıldı. Birkaç yıl önce hızlı modanın yükselen yıldızı olarak görülen şirket, yatırımcıların karşısına zirve döneminden çok daha farklı bir tabloyla çıktı. Analistlere göre bu tablo, şirketi 100 milyar dolar değerlemeye taşıyan ekonomik koşulların artık ortadan kalktığını da kanıtladı.
Bir çalışanı değerli kılan yalnızca görev tanımında yazanları yerine getirmesi değil; aksaklıkları fark etmesi, sahiplenmesi ve çözümün parçası olmak istemesi de aynı zamanda. Çalışma arkadaşını, müşterisini, itibarını ve geleceğini dert edinen çalışanlar kurumları ileri taşıyor. Ancak dert edinmek yalnızca kişinin tercihi değil; bu çalışanlar sorgulama, fikir belirtme ve sorumluluk alma alanı buldukları ölçüde kurumun gelişimine gerçek bir katkı sunabiliyorlar.